Clonación y emulación no autorizada de credenciales RFID/NFC en torniquetes y estacionamientos
Lectura encubierta de tarjetas de proximidad corporativas obsoletas mediante lectores portátiles de radiofrecuencia para ingresar clandestinamente a instalaciones de oficinas y almacenes.
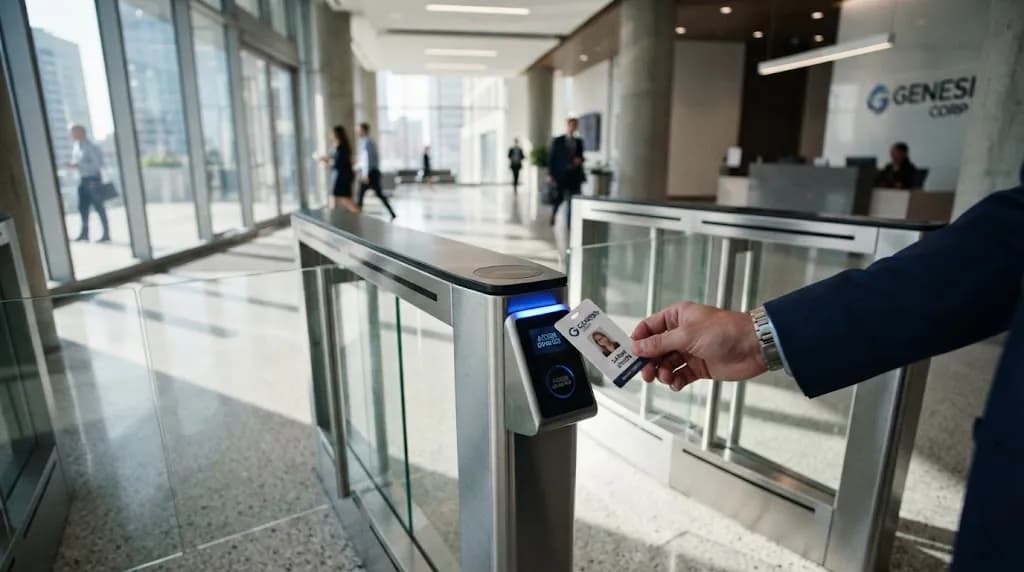
Recreación editorial: vulnerabilidad en torniquetes y accesos por uso de credenciales de proximidad sin cifrado.
RECREACIÓN EDITORIAL ILUSTRATIVAQUÉ HACER: PROTOCOLO DE CONTENCIÓN INMEDIATA — ¿ESTÁ OCURRIENDO AHORA?
Pasos Inmediatos de Contención
- 1Audita la tecnología de las lectoras y credenciales instaladas: identifica si utilizan protocolos vulnerables de lectura simple de UID.
- 2Instruye al personal a resguardar sus credenciales en protectores con blindaje electromagnético (fundas anti-RFID) mientras se desplazan en la vía pública.
- 3Activa la función de antipassback estricto en el software de control de accesos para impedir el uso simultáneo de credenciales duplicadas.
- 4Establece doble factor de autenticación física (tarjeta + biometría o PIN numérico) en áreas de alta criticidad como cuartos de servidores y tesorería.
Qué NO hacer bajo ninguna circunstancia
- ✕No confíes la protección perimetral de instalaciones críticas a tecnologías de proximidad legadas sin cifrado de hardware.
- ✕No otorgues credenciales maestras universales a personal externo o de mantenimiento temporal sin fecha y hora de expiración automática.
- ✕No permitas que las bitácoras electrónicas de acceso operen sin revisión y correlación periódica de eventos anómalos.
En caso de incidente en proceso, cuelga de inmediato y contacta al 911 o a la Unidad de Policía Cibernética.
¿Este vector de ataque podría comprometer a tu empresa o equipo?
"Evaluamos la robustez criptográfica de lectores y credenciales perimetrales para evitar intrusiones físicas no detectadas."
Cómo funciona (en palabras sencillas)
Gran parte de las instalaciones corporativas e industriales en México continúan utilizando credenciales de baja frecuencia (125 kHz EM-Marine) o tecnologías de 13.56 MHz sin autenticación criptográfica mutua (como MIFARE Classic). Estas tarjetas transmiten su número de serie identificador (UID) en texto plano al aproximarse a cualquier campo electromagnético compatible. Atacantes portando dispositivos de lectura y emulación portátiles de bajo costo se aproximan a colaboradores en cafeterías, transporte público o accesos peatonales para capturar el UID en menos de dos segundos. Posteriormente emulan la señal o graban una tarjeta plástica virgen para superar torniquetes, puertas de áreas reservadas y barreras vehiculares sin forzar cerraduras.
Señales de Alerta Inmediatas
- •Las instalaciones continúan operando con tarjetas de proximidad tradicionales de 125 kHz que no requieren llave criptográfica de autenticación.
- •Presencia de personas ajenas merodeando en las inmediaciones de los accesos principales o cafeterías cercanas al inmueble.
- •Detección en bitácora de accesos fuera de horario laboral o ingresos duplicados sin registro de salida previa (violación de antipassback).
- •Colaboradores portando sus gafetes corporativos visibles al exterior de las instalaciones en la vía pública.
Casos de Riesgo y Vectores Similares
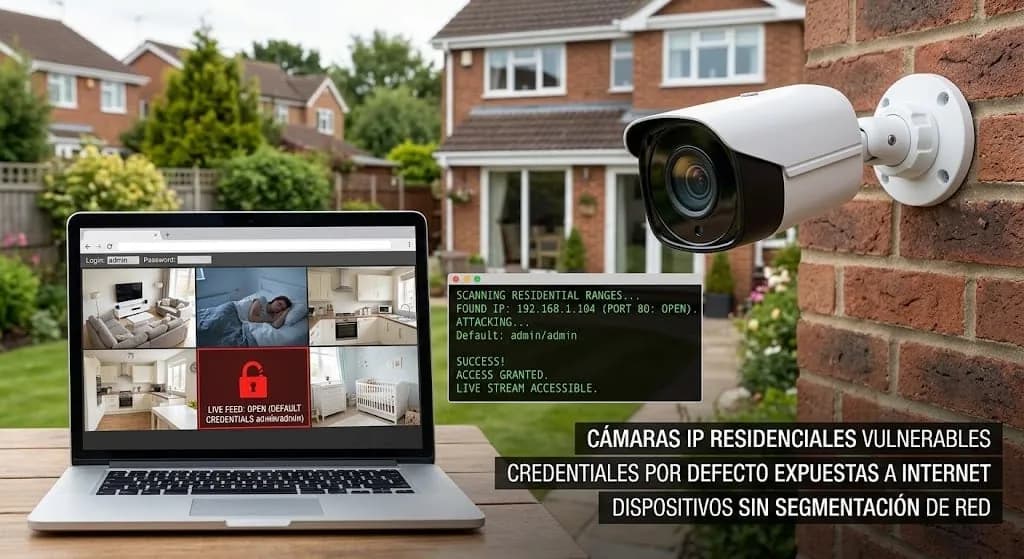
Cámaras IP residenciales con credenciales por defecto expuestas a internet
Dispositivos de videovigilancia sin segmentación de red transmitiendo transmisiones abiertas accesibles mediante escaneos automatizados de puertos en rangos residenciales.
Ver expediente
Fraude en compraventa de vehículos y maquinaria mediante depósito de cheque 'Salvo Buen Cobro'
Engaño en transacciones de alto valor donde el estafador deposita un cheque sin fondos en cajero o ventanilla en fin de semana. El vendedor ve el saldo contable en su aplicación, entrega el bien y el cheque es rebotado días después.
Ver expedienteFuentes & Evidencia Documental
2 fuentesEstándares y análisis de vulnerabilidad en tecnologías de control de acceso físico de proximidad legada.
Estándares y análisis de vulnerabilidad en tecnologías de control de acceso físico de proximidad legada.